DevSecOps con IA: casos prácticos, pros y contras (2026)
Casi todos los equipos ya usan IA para construir software (el 97% la usa o planea usarla, según la encuesta global de GitLab), pero el código que genera pasa las pruebas de seguridad solo en torno al 56% de las veces, según el informe 2026 de Veracode. Ese es el problema: la IA acelera la entrega más rápido de lo que los equipos pueden asegurarla. Este post explica cómo aplicar IA en cada fase del pipeline DevSecOps, con ejemplos concretos, qué ganas, qué arriesgas y por qué el impacto ya se mide en dinero y plazos.
En 30 segundos
- Qué es: usar IA para detectar, priorizar y corregir vulnerabilidades en cada fase del ciclo de desarrollo, y a la vez asegurar el código, los agentes y los datos de IA que ya forman parte de ese ciclo.
- Dónde funciona hoy: corrección asistida de alertas SAST en la propia pull request (Microsoft llevó Copilot Autofix a Azure DevOps en vista previa en 2026), revisión de dependencias, triaje de alertas y respuesta a incidentes. Corregir es el cuello de botella: el tiempo mediano para resolver una vulnerabilidad subió a 43 días en 2025, frente a 32 el año anterior, según el DBIR 2026 de Verizon.
- Dónde falla: el código generado por IA supera las pruebas de seguridad en torno al 56% de las veces (Veracode 2026), los asistentes siguen inventando paquetes (entre el 4,6% y el 6,1% en modelos de frontera de 2026) y los agentes con permisos en CI/CD son vulnerables a prompt injection.
- Impacto en dinero: según IBM 2026, usar IA y automatización de forma extensiva en seguridad reduce el coste medio de una brecha en 1,93 millones de dólares y acorta su ciclo de vida en 65 días.
- Regla de oro: el código que escribe una IA es código sin revisar. Escanéalo, corrígelo y no lo despliegues a ciegas.
Qué es DevSecOps con IA y qué problema resuelve
DevSecOps integra la seguridad en cada fase del ciclo de vida del software (planificar, programar, construir, probar, desplegar y operar) en lugar de dejarla para el final. La IA añade dos frentes distintos que conviene no mezclar:
- IA como herramienta de seguridad: detecta vulnerabilidades, prioriza alertas y propone correcciones.
- Seguridad de la IA: protege el código que genera, los agentes que se integran en el pipeline y los datos que manejan.
El problema: se produce más rápido de lo que se revisa
La encuesta global de GitLab 2026 (3.266 profesionales) dibuja la paradoja:
- 82% despliega a producción al menos una vez por semana.
- 73% ha tenido problemas con código creado mediante vibe coding.
- 37% confiaría en la IA para tareas diarias sin revisión humana.
- 70% opina que la IA hace más difícil gestionar el cumplimiento normativo.
- 60% usa más de cinco herramientas de desarrollo, lo que fragmenta los controles.
Según la misma encuesta, un 34% del código ya procede de IA. El cuello de botella ha pasado de escribir código a revisarlo, asegurarlo y demostrar que es seguro.
Cómo se aplica: 5 casos prácticos
1. SAST con corrección automática en el pull request
Un analizador estático (por ejemplo CodeQL) detecta la vulnerabilidad y la IA propone el parche dentro del propio PR. Lo que se atasca es corregir, no detectar: el tiempo mediano para resolver por completo una vulnerabilidad subió a 43 días en 2025 (32 el año anterior) según el DBIR 2026 de Verizon, y Edgescan sitúa el tiempo medio de corrección de vulnerabilidades altas y críticas en aplicaciones y APIs en 54,8 días (BestDefense).
Estado en 2026: Microsoft anunció en junio una vista previa limitada de Copilot Autofix para Azure DevOps y subraya que el desarrollador debe validar cada corrección propuesta. GitLab, Snyk, Sonar y Checkmarx integran IA en análisis, revisión y corrección (InfoQ).
2. Puerta de seguridad para el código generado por IA
El informe 2026 de Veracode situó la tasa media de aprobado de seguridad del código generado por IA en 56%, casi igual que el 55% del primer informe: cerca del 44% de las tareas produjeron código con una vulnerabilidad conocida (Veracode). Los modelos específicos de código no son más seguros que los generalistas (SD Times).
Matiz: el resultado depende del tipo de fallo. En la actualización de primavera de 2026, los modelos aprobaron el 82% de las pruebas de inyección SQL y el 86% de las de algoritmos criptográficos inseguros, pero solo el 15% de las de XSS y el 13% de las de log injection (Veracode). Los patrones reconocibles se resuelven mejor que los que dependen del contexto.
La práctica que funciona es no distinguir autoría: toda PR pasa por SAST y SCA, y las rutas críticas (autenticación, pagos, criptografía) exigen revisión humana. Ejemplo mínimo con GitHub Actions (ilustrativo, ajusta versiones y fija las acciones por SHA):
name: security-gates
on: pull_request

permissions:
  contents: read

jobs:
  sast:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v4
      - uses: github/codeql-action/init@v3
        with:
          languages: javascript-typescript
      - uses: github/codeql-action/analyze@v3

  dependencies:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: actions/dependency-review-action@v4
        with:
          fail-on-severity: high
3. Dependencias: SCA y el riesgo de slopsquatting
Los asistentes de IA inventan nombres de paquetes plausibles. Una réplica de 2026 con cinco modelos de frontera midió que entre el 4,62% y el 6,10% de los paquetes que sugerían no existían en PyPI ni npm (arXiv, 2026). El rango entre modelos se ha estrechado respecto al estudio original, pero el riesgo persiste. El slopsquatting consiste en registrar en PyPI o npm esos nombres inventados con malware dentro.
Defensas habituales: verificar la procedencia del paquete, escanear el árbol completo de dependencias, instalar en un entorno aislado, y usar registros privados con listas de permitidos y aprobación humana para cualquier dependencia nueva.
4. Agentes de IA dentro del CI/CD: el nuevo vector
Un agente que lee issues o PRs y tiene permisos de escritura combina un intérprete de texto no confiable con privilegios de pipeline. En abril de 2026, la investigación Comment and Control mostró que la acción Claude Code Security Review, Gemini CLI Action y Copilot Agent no sanearon la entrada controlada por el usuario (CSA). El marco académico GitInject (junio de 2026) encontró que los cuatro proveedores evaluados eran vulnerables a al menos una clase de ataque en su configuración por defecto, y que los fallos más graves son estructurales (credenciales y archivos de configuración), no del modelo.
Medidas mínimas (la CSA recomienda tratar todo metadato de GitHub que procese la IA como entrada no confiable y auditar los workflows):
- Limitar las herramientas del agente: sin edición de issues ni shell salvo necesidad.
- Tratar títulos, cuerpos de issue y comentarios como entrada no confiable.
- Tratar la salida del agente como código no confiable.
- Acotar el alcance de los tokens y no pasar secretos al agente.
5. Detección y respuesta a incidentes
Aquí el retorno está mejor medido. Según IBM 2026, las organizaciones que usan IA y automatización de forma extensiva en operaciones de seguridad ahorran 1,93 millones de dólares por brecha y acortan su ciclo de vida 65 días (eSecurityPlanet). Pero solo un tercio la usa a lo largo de todo el ciclo (Cycode), y muchas organizaciones la emplean para detectar ataques en curso, no para encontrar vulnerabilidades antes de que las exploten (TechRepublic).
Dónde entra la IA en el pipeline
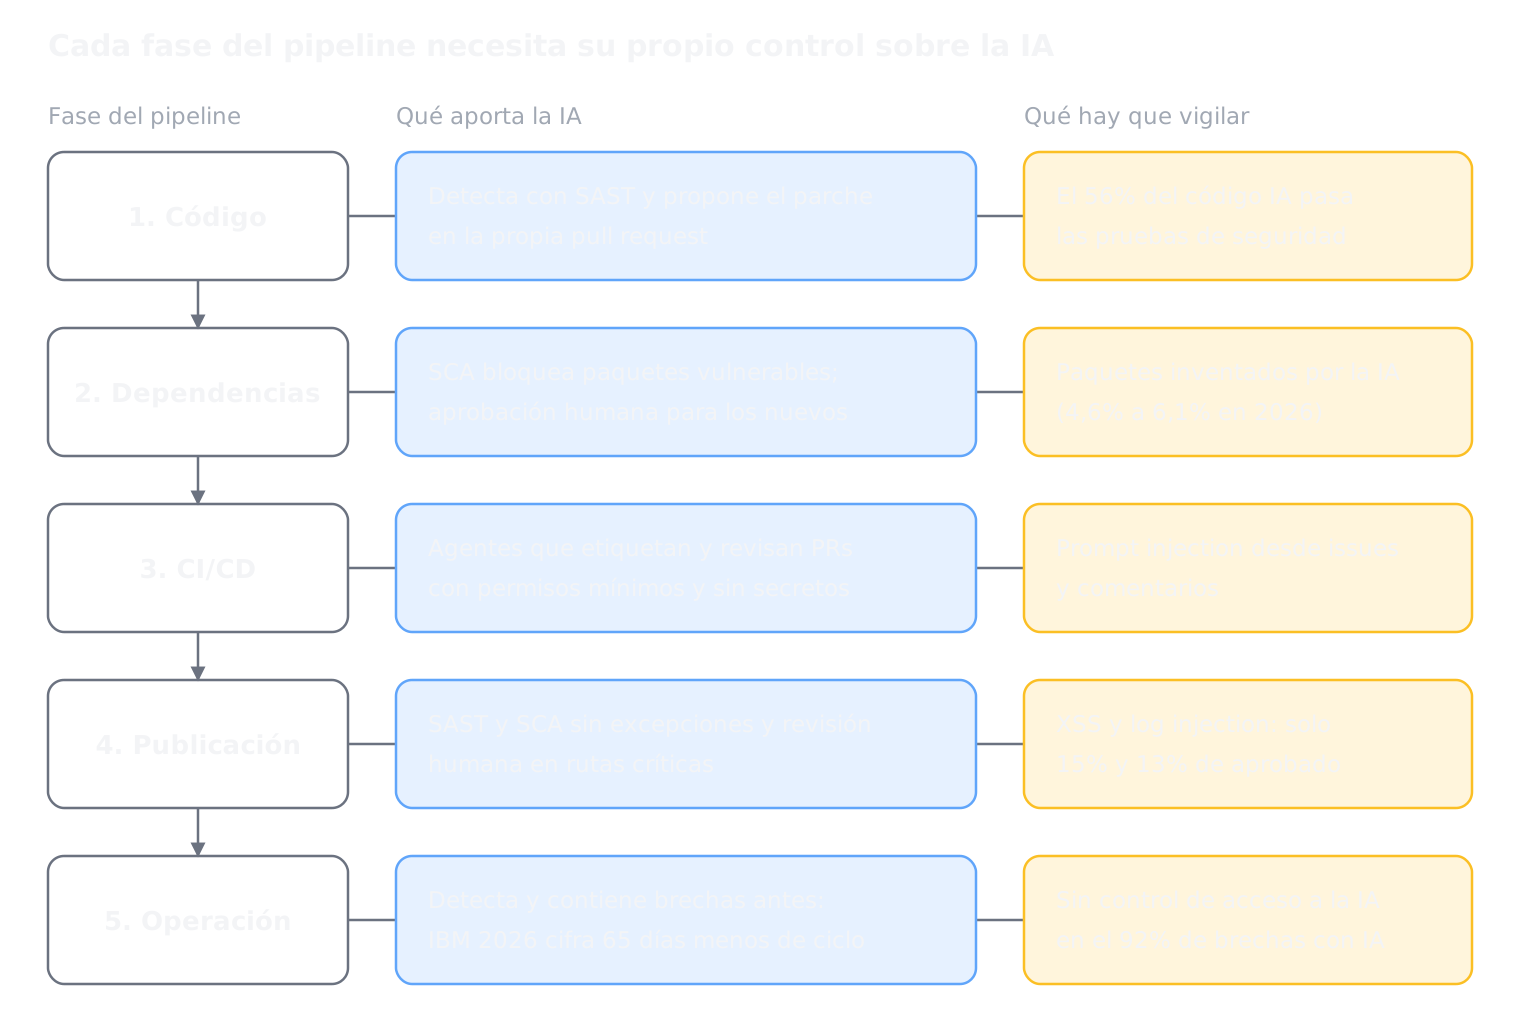
El patrón se repite en cada fase: la IA aporta velocidad y cada fase añade un riesgo propio, así que el control no puede delegarse en la propia IA.
Pros y contras de aplicar IA en DevSecOps
La IA gana donde hay volumen y repetición (corregir, priorizar, detectar) y pierde donde hace falta contexto y confianza (lógica de negocio, permisos, decisiones de riesgo).
| Área | Lo que ganas | Lo que arriesgas | Fuente |
|---|---|---|---|
| Corrección de vulnerabilidades | Parches propuestos en el PR, donde hoy la corrección tarda una mediana de 43 días | Hay que validar cada parche; Microsoft lo exige expresamente | BestDefense, InfoQ |
| Detección y respuesta | 1,93 M$ menos por brecha y 65 días menos de ciclo | Solo cerca de un tercio la usa en todo el ciclo | IBM 2026, Cycode |
| Velocidad de desarrollo | Un 34% del código ya lo genera IA y el 82% despliega al menos cada semana | Pasa las pruebas de seguridad en torno al 56% de las veces | GitLab, Veracode |
| Cadena de suministro | SCA y listas de permitidos frenan paquetes maliciosos | Entre el 4,6% y el 6,1% de los paquetes sugeridos por modelos de 2026 no existen | arXiv |
| Automatización en CI/CD | Triaje y revisión de issues y PRs sin intervención | Prompt injection: los cuatro proveedores probados eran vulnerables por defecto | GitInject |
| Cumplimiento | SBOM y evidencias generables dentro del pipeline | El 70% dice que la IA complica la gestión del cumplimiento | GitLab |
| Equipo y herramientas | El 43% ve la IA aplicada a seguridad como la habilidad clave para progresar | El 60% usa más de cinco herramientas, lo que fragmenta los controles | GitLab |
Por qué el impacto es tan real
El impacto es real porque ya se mide en coste, plazos y exposición legal, no en promesas de proveedor. El informe anual de IBM, publicado el 29 de julio de 2026, lo resume:
| Indicador | Dato 2026 | Fuente |
|---|---|---|
| Coste medio global de una brecha | 4,99 M$ (+12% interanual) | Let's Data Science |
| Brechas maliciosas habilitadas por IA | 1 de cada 4 (+56%), con 6 M$ de coste medio | TechRepublic |
| Ahorro con IA y automatización extensivas en seguridad | 1,93 M$ y 65 días menos de ciclo | eSecurityPlanet |
| Ciclo de vida medio de una brecha | 247 días (183 para identificar y 64 para contener) | SecureWorld |
| Organizaciones con una brecha dirigida a modelos o aplicaciones de IA | Más del 20% | IBM |
| Afectados por brechas de IA sin controles de acceso adecuados | 92% | TechRepublic |
Tres razones explican por qué el efecto es tan fuerte:
- Los atacantes también usan IA. En el informe 2026, una de cada cuatro brechas maliciosas fue habilitada por IA (un 56% más que el año anterior) y costó una media de 6 millones de dólares, aproximadamente 1 millón por encima de la media global de 4,99 millones (TechRepublic).
- La IA ya es superficie de ataque. Los ataques de inyección de prompts tuvieron un coste medio de 5,89 millones de dólares y los de inversión de modelo, 6,07 millones (Cycode).
- El coste depende de la velocidad. El tiempo medio para identificar y contener una brecha subió a 247 días (183 para identificar y 64 para contener), y la diferencia entre organizaciones se explica casi por completo por la rapidez con que cierran la brecha (SecureWorld).
La defensa con IA funciona, pero está infrautilizada: una de cada cuatro organizaciones aún no la ha adoptado en sus operaciones de seguridad (IBM).
El ángulo europeo: CRA y NIS2
Si desarrollas o vendes software en la UE, la regulación convierte la seguridad del código en una obligación con fechas y multas. Dos normas pesan sobre el pipeline:
- Cyber Resilience Act (CRA): está en vigor desde el 10 de diciembre de 2024. Desde el 11 de septiembre de 2026, los fabricantes deben notificar en un plazo de 24 horas las vulnerabilidades activamente explotadas y los incidentes graves. El cumplimiento completo, con seguridad desde el diseño y SBOM, es obligatorio a partir del 11 de diciembre de 2027 (Börse Express). Las sanciones llegan a 15 millones de euros o el 2,5% de la facturación mundial (Börse Express).
- NIS2: su artículo 21(2)(d) obliga a las entidades afectadas a asegurar su cadena de suministro. Aunque tu empresa no esté directamente en el ámbito, tus clientes pueden exigirte requisitos equivalentes (Site24x7). La transposición depende de cada Estado miembro, así que conviene comprobar su estado en España.
Lectura práctica para DevSecOps con IA:
- Un plazo de notificación de 24 horas penaliza el triaje lento. La automatización y la IA en detección y priorización tienen aquí un caso de negocio directo.
- El SBOM tiene que incluir también las dependencias que sugiere un asistente de IA, y por eso el control de paquetes inventados deja de ser opcional.
- Si un agente toca tu pipeline, forma parte de la cadena de suministro que tendrás que poder justificar ante un cliente o un regulador.
Cómo empezar: plan de 30 días
No hace falta una plataforma nueva. Empieza por controlar lo que ya tienes y mide antes de ampliar.
- Semana 1 · Inventario. Lista qué herramientas y agentes de IA usa tu equipo y qué permisos tienen sobre repositorios, secretos y pipelines. Según IBM 2026, más del 20% de las organizaciones sufrió una brecha dirigida a modelos o aplicaciones de IA y el 92% de las afectadas carecía de controles de acceso adecuados.
- Semana 2 · Puertas de seguridad. Activa SAST y SCA en todas las PR, sin importar quién escribió el código, como en el ejemplo de CI de arriba. Añade registro privado o lista de permitidos para dependencias nuevas.
- Semana 3 · Agentes con mínimo privilegio. Revisa cada workflow con un agente: sin secretos, sin shell salvo necesidad, tokens acotados, y títulos de issues y comentarios tratados como entrada no confiable.
- Semana 4 · Medir y documentar. Registra el tiempo medio de corrección de vulnerabilidades, el porcentaje de PR con puerta activa y cuántas correcciones de IA se aceptan o se rechazan. Define qué rutas exigen revisión humana y prepara un procedimiento de notificación en 24 horas si tu producto entra en el ámbito del CRA.
Criterio de éxito: menos tiempo entre detección y corrección, sin que suban las vulnerabilidades que llegan a producción.
Preguntas frecuentes
¿Qué es DevSecOps con IA?
Es integrar la seguridad en todo el ciclo de desarrollo usando IA para detectar, priorizar y corregir vulnerabilidades, y a la vez proteger el código, los agentes y los datos de IA que forman parte de ese ciclo.
¿El código generado por IA es seguro?
No por defecto. El informe 2026 de Veracode sitúa la tasa media de aprobado de seguridad en torno al 56%, con grandes diferencias por tipo de fallo: los modelos resuelven bien la inyección SQL (82%) pero fallan en XSS (15%) y log injection (13%). Debe pasar por SAST, SCA y revisión humana en rutas críticas.
¿Qué es el slopsquatting?
Es un ataque a la cadena de suministro en el que alguien registra en npm o PyPI un nombre de paquete que los asistentes de IA suelen inventar, para que un desarrollador lo instale sin saberlo.
¿Es seguro usar agentes de IA en GitHub Actions o GitLab CI?
Solo con controles. Las investigaciones de 2026 muestran que agentes de varios proveedores pueden ser manipulados mediante texto de issues o PRs. Limita sus herramientas y permisos, no les pases secretos y trata su salida como código no confiable.
¿Cuánto ahorra la IA en seguridad?
Según IBM 2026, las organizaciones que la usan de forma extensiva en operaciones de seguridad reducen el coste de una brecha en 1,93 millones de dólares de media y acortan su ciclo de vida en 65 días.
¿Afecta el CRA a mi software?
Si vendes productos con elementos digitales en la UE, probablemente sí. Las notificaciones de vulnerabilidades explotadas son obligatorias desde el 11 de septiembre de 2026 y el cumplimiento completo desde el 11 de diciembre de 2027. Consulta tu caso concreto con asesoría legal.
Conclusión
La IA ya forma parte del pipeline, tanto del lado de quien defiende como del de quien ataca, y los datos apuntan en la misma dirección:
- Funciona donde hay volumen: corregir, priorizar y detectar más rápido reduce costes y plazos de forma medible.
- Falla donde hay confianza ciega: el código generado sin revisar, las dependencias inventadas y los agentes con demasiados permisos abren riesgos nuevos.
- La regulación europea sube la apuesta: con el CRA ya exigiendo notificaciones en 24 horas, la velocidad de detección es también una obligación legal.
La decisión útil no es usar IA o no usarla, sino dónde ponerla, con qué permisos y con qué controles humanos.
Y ahora, ¿qué puedes hacer?
- Comenta: ¿en qué fase de tu pipeline has probado ya IA y qué resultado has tenido? Cuéntalo abajo.
- Comparte este artículo con tu equipo de desarrollo o de seguridad y revisad juntos el plan de 30 días.
- Sigue leyendo más análisis técnicos sobre inteligencia artificial en xevi.eu.
Fuentes
- GitLab, Global DevSecOps Report 2026: nota de prensa y página de la encuesta
- Veracode, GenAI Code Security Report 2026: informe de verano, actualización de primavera y SD Times
- IBM, Cost of a Data Breach 2026: eSecurityPlanet, TechRepublic, SecureWorld, Cycode, Let's Data Science y nota de IBM
- Tiempos de corrección (Verizon DBIR 2026, Edgescan 2026): BestDefense; Copilot Autofix en Azure DevOps: InfoQ
- Alucinación de paquetes en modelos de 2026: arXiv 2605.17062
- Prompt injection en CI/CD: CSA (junio de 2026) y GitInject (arXiv, junio de 2026)
- CRA y NIS2: Börse Express (plazos del CRA), Börse Express (sanciones) y Site24x7